27 октября 2026 года NIST опубликовал финальную версию NISTIR 8547 — дорожную карту перехода от уязвимых к квантовым атакам алгоритмов к постквантовым стандартам. Для компаний это не сигнал срочно заменить все сертификаты, а повод наконец составить криптографическую карту систем.
Главная причина не ждать появления криптографически значимого квантового компьютера — сценарий «собрать сейчас, расшифровать потом». Зашифрованные архивы, трафик и резервные копии могут иметь ценность через десять лет, поэтому длина жизни данных важнее срока амортизации сервера.
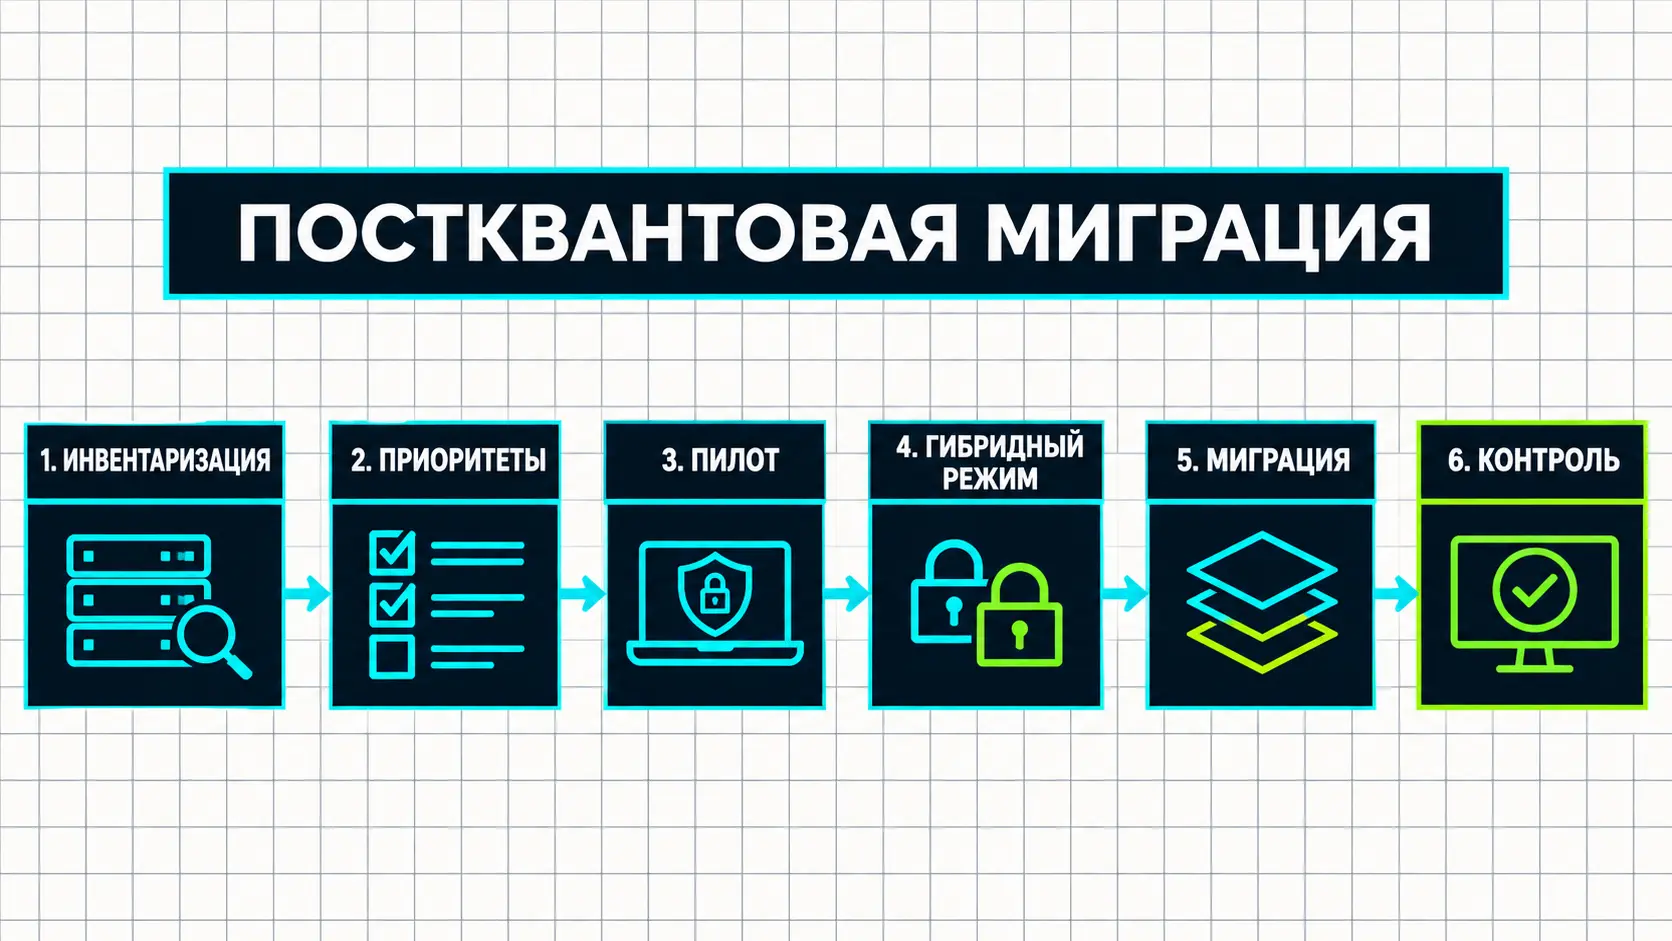
Что именно изменил NISTIR 8547
Ещё в 2024 году NIST утвердил первые базовые стандарты: ML-KEM для установления ключей и ML-DSA для электронной подписи. Новый отчёт связал стандарты с планом вывода уязвимых алгоритмов и показал, что миграция — это цепочка изменений в протоколах, устройствах, сертификатах, HSM, резервных копиях и контрактах с поставщиками.
Ориентир 2035 года не означает, что до 2034-го можно ничего не делать. Крупные системы обновляются годами. Если в интеграции жёстко зашит RSA или эллиптическая кривая, потом придётся переделывать протокол, а не просто менять настройку.
Инвентаризация: найти не серверы, а криптографию
Обычная CMDB не отвечает на вопрос, где именно используется определённый алгоритм. Нужен отдельный криптографический реестр. В него входят TLS-сертификаты, VPN, SSH, PKI, электронная подпись, шифрование баз и бэкапов, агенты на рабочих станциях, токены, смарт-карты и встроенные устройства.
| Что учитывать | Зачем | Какое доказательство собрать |
|---|---|---|
| Алгоритмы и длины ключей | Отделить уязвимые схемы | Конфигурации, сканы, паспорта ПО |
| Срок ценности данных | Выбрать очерёдность | Класс данных и срок хранения |
| Поставщик и цикл обновлений | Понять, когда появится поддержка PQC | Дорожная карта вендора и SLA |
| Зависимости | Не сломать совместимость | Схема протоколов и интеграций |
Как расставить приоритеты
Первыми идут данные, которые должны оставаться секретными дольше ожидаемого срока жизни текущей криптозащиты: архивы с персональными данными, конструкторская документация, медицинские и финансовые записи, ключи подписи долгосрочных документов. Вторая группа — центральные сервисы доверия: PKI, VPN-шлюзы, каталоги идентичностей.
Не нужно ставить высокий приоритет каждому веб-сервису. Общедоступная страница с ежедневно обновляемым сертификатом и архив с горизонтом секретности 15 лет — разные задачи, даже если обе используют TLS.
Гибридный режим: зачем он нужен
В гибридной схеме классический и постквантовый механизмы используются вместе. Это снижает риск ошибки в молодой реализации, но ценой большего размера сообщений, выше нагрузки и сложнее диагностики. Поэтому гибридность нужно не включать везде, а измерять на реальных каналах и клиентах.
Пилот лучше начать с внутреннего TLS-контура или VPN между двумя стендами. Критерии успеха — не «соединение установлено», а проверенные сценарии ротации ключей, восстановления, отката, потери пакетов и пиковой нагрузки.
Что сделать за 90 дней
- Назначить владельца миграции. Без одного ответственного инвентаризация расходится по отделам.
- Выбрать десять критичных систем. Не пытаться сразу описать всю компанию.
- Зафиксировать криптозависимости. Протокол, библиотека, версия, владелец, срок ценности данных.
- Запросить планы у поставщиков. Важны не обещания, а версии и даты поддержки.
- Подготовить один гибридный пилот. Ввести метрики задержки, ошибок, нагрузки и времени отката.
Три ошибки, которые замедляют переход
Первая — покупка нового средства защиты без реестра. Оно закроет один участок, но не покажет остальные. Вторая — ожидание «окончательного» набора алгоритмов. Стандарты уже есть, а архитектурную гибкость можно тестировать сейчас. Третья — игнорирование партнёров: криптографическая цепочка всегда длиннее границ одной организации.
Практический вывод: в 2026 году от бизнеса требуется не полная замена криптографии, а управляемый план: что защищаем, какой алгоритм используем, когда поставщик готов к переходу и как вернуться на прежнюю схему при сбое.
Официальные материалы
Нужен взгляд на вашу инфраструктуру?
Опишите текущую задачу — предложим, с какой диагностики или документа начать.
Обсудить задачу →