Коротко: Большинство компаний выигрывает от дисциплины базовых контролей сильнее, чем от покупки ещё одного защитного продукта.
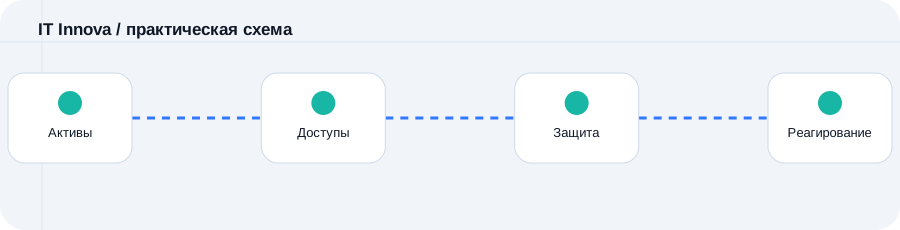
Защита начинается с понимания активов и учётных записей. Если неизвестно, где находятся данные и кто имеет административные права, новый продукт не устранит основной риск.
Сначала идентификация и доступ
У каждого сотрудника должна быть персональная учётная запись, минимально необходимые права и MFA на критичных сервисах. Общие пароли лишают компанию контроля.
Поддерживайте системы и копии
Уязвимости закрываются регулярными обновлениями, а последствия ошибки или атаки — изолированными резервными копиями с тестом восстановления.
Готовьтесь к инциденту
Сотрудники должны знать, куда сообщить о подозрительном письме или пропаже устройства. У компании должен быть порядок изоляции, сохранения журналов и уведомления ответственных.
Практический чек-лист
- Включить MFA на почте и админ-доступах
- Убрать общие учётные записи
- Настроить цикл обновлений
- Проверить изолированный бэкап
- Составить карточку реагирования
Что зафиксировать в документах
| Объект | Что записать | Зачем |
|---|---|---|
| Доступы | Персональные учётки и MFA | Снижает захват аккаунтов |
| Системы | Обновления и сегментация | Ограничивает развитие атаки |
| Готовность | Копии и план инцидента | Сокращает ущерб |
Частые вопросы
Достаточно ли антивируса?
Нет. Он является одним слоем и не заменяет управление доступами, обновления и резервирование.
С чего начать при малом бюджете?
С инвентаризации, MFA, обновлений и проверки восстановления наиболее критичных данных.
Вывод
Базовая безопасность — это согласованный набор повторяемых процессов, а не разовая установка программы.
Нужен взгляд на вашу инфраструктуру?
Опишите текущую задачу — предложим, с какой диагностики или документа начать.
Обсудить задачу →