Коротко: Главная задача первых минут — ограничить распространение, сохранить данные для расследования и не разрушить возможность восстановления.
Паническое выключение всего оборудования или хаотичное удаление файлов может ухудшить ситуацию. Нужен заранее подготовленный порядок действий и назначенный координатор.
Изолируйте, но сохраняйте факты
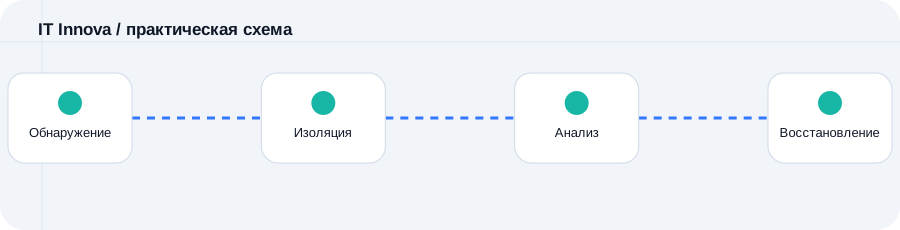
Подозрительный узел отключают от сети, не стирая следы. Сетевые сегменты и общие ресурсы ограничивают по плану, а важные события и время фиксируют.
Соберите команду решения
Технические действия координируются с руководством, юридической функцией и владельцами систем. Внешние специалисты и поставщики подключаются через один канал.
Восстанавливайте в чистый контур
Перед возвратом данных устраняют путь проникновения, меняют скомпрометированные доступы и проверяют копии. Восстановление поверх заражённой среды создаёт повторный инцидент.
Практический чек-лист
- Изолировать подозрительные узлы
- Зафиксировать время и симптомы
- Ограничить скомпрометированные доступы
- Проверить независимые копии
- Восстанавливать в чистую среду
Что зафиксировать в документах
| Объект | Что записать | Зачем |
|---|---|---|
| Координатор | Решения и коммуникация | Предотвращает хаос |
| Техническая группа | Изоляция и анализ | Ограничивает распространение |
| Владелец системы | Приоритет восстановления | Связывает действия с бизнесом |
Частые вопросы
Нужно ли сразу выключать сервер?
Решение зависит от ситуации; часто сначала нужна сетевая изоляция и фиксация состояния.
Можно ли сразу подключить бэкап?
Нет, пока не исключён путь атаки и не защищены учётные данные резервной системы.
Вывод
Готовность к шифровальщику определяется заранее: сегментацией, изолированными копиями, журналами и отрепетированным планом.
Нужен взгляд на вашу инфраструктуру?
Опишите текущую задачу — предложим, с какой диагностики или документа начать.
Обсудить задачу →